Gestión de direcciones IP (IPAM)
IPAM (IP Address Management) es el módulo de WOCU-Monitoring destinado a centralizar la administración y organización del direccionamiento IP y de los recursos que conforman la infraestructura de red.
Permite gestionar subredes IPv4 e IPv6, direcciones IP, dispositivos, interfaces y otros elementos relacionados con la segmentación, el enrutamiento y la ubicación física de los activos.
Su objetivo es proporcionar un inventario de red centralizado, desde el que consultar los recursos disponibles, conocer sus relaciones y mantener actualizada su configuración.
Además, IPAM aporta información contextual al sistema de observabilidad de WOCU-Monitoring, facilitando el análisis de problemas y la identificación de los elementos de red implicados en una incidencia.
Principales funcionalidades
El módulo permite:
Gestión de subredes y direcciones IP: organizar el espacio de direccionamiento en estructuras jerárquicas, registrar direcciones IP y consultar su disponibilidad.
Inventario de infraestructura: documentar las ubicaciones físicas, racks, dispositivos e interfaces de red.
Segmentación de red: administrar VLANs, grupos de VLANs y contextos de enrutamiento independientes (VRFs).
Información de enrutamiento: registrar números de sistema autónomo (ASN) y Route Targets.
Gestión de redundancia: documentar grupos FHRP y sus asignaciones a interfaces de red.
Gestión de redes inalámbricas: registrar redes WiFi mediante sus identificadores SSID y asociarlas con otros recursos.
Consulta y exportación: localizar, filtrar y exportar los registros del inventario.
Integración con observabilidad: proporcionar información sobre el direccionamiento y las relaciones de red que puede utilizarse para enriquecer los análisis de causa raíz (RCA).
La centralización de esta información facilita el mantenimiento del inventario, reduce la dependencia de registros externos y contribuye a evitar errores de asignación o inconsistencias en la configuración.
Acceso y organización del módulo
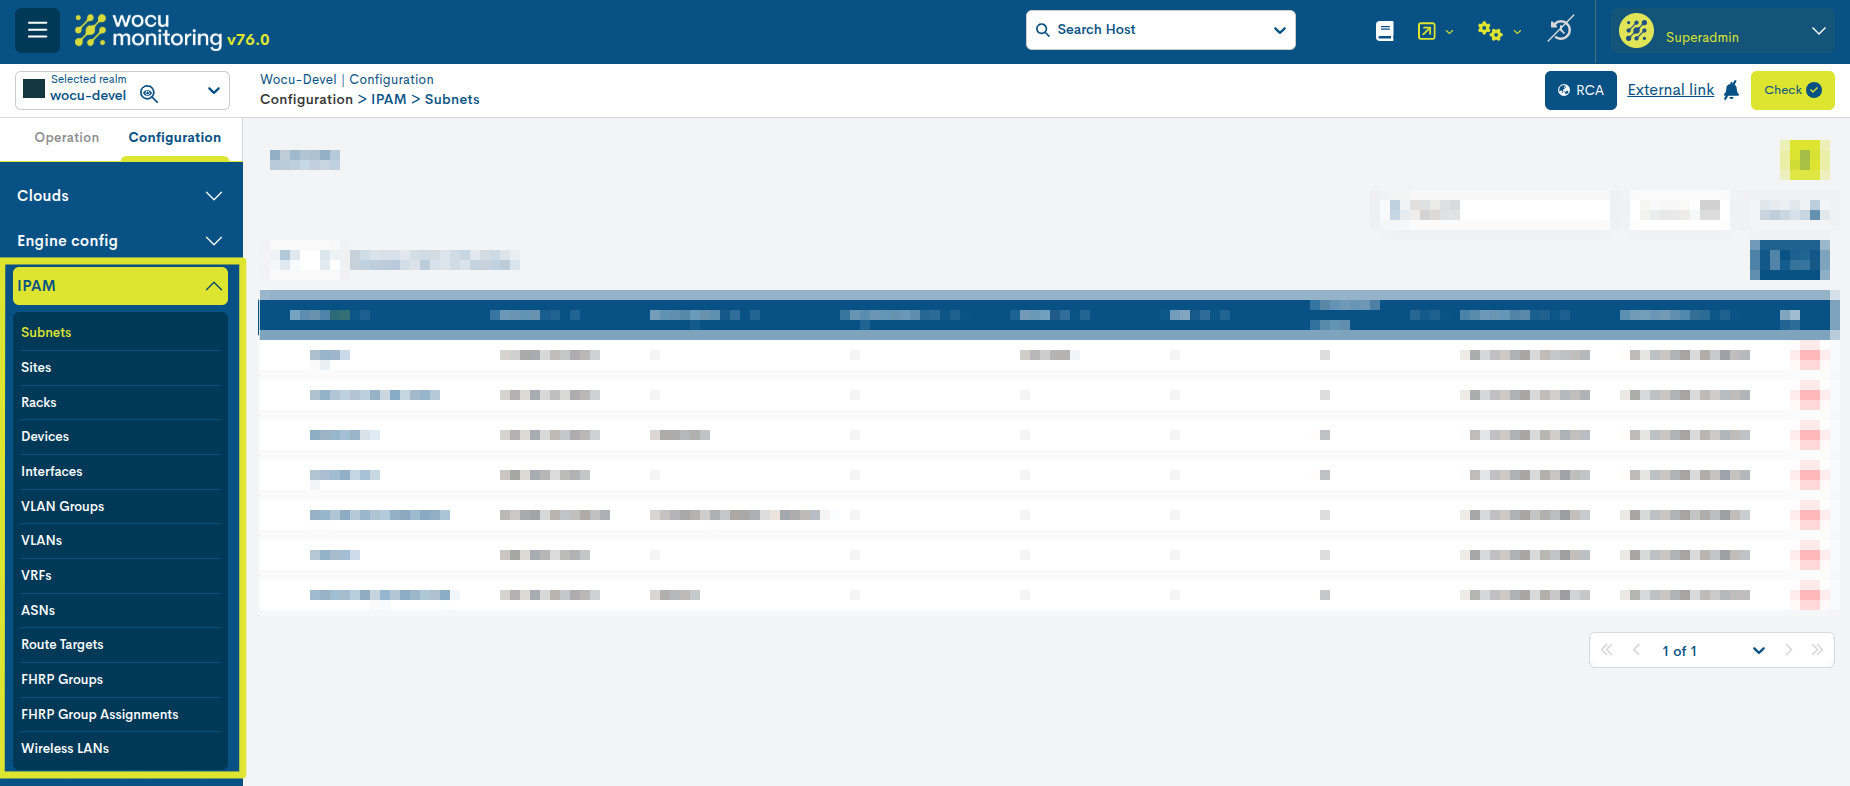
Se accede desde la sección Configuration > IPAM del Reino seleccionado.
Cada Reino dispone de su propio inventario IPAM, de manera que la información consultada y las operaciones realizadas corresponden exclusivamente al Reino activo.
El menú de navegación está organizado en las siguientes subsecciones:
Subsección |
Función principal |
|---|---|
Subnets |
Gestión jerárquica de subredes y direcciones IP. |
Sites |
Registro de ubicaciones físicas de la infraestructura. |
Racks |
Gestión de bastidores y su ubicación. |
Devices |
Inventario de dispositivos de red y sus características. |
Interfaces |
Registro de interfaces físicas y lógicas. |
VLAN Groups |
Agrupación lógica de VLANs. |
VLANs |
Gestión de redes locales virtuales. |
VRFs |
Gestión de contextos independientes de enrutamiento. |
ASNs |
Registro de números de sistema autónomo. |
Route Targets |
Gestión de identificadores utilizados en el intercambio de rutas. |
FHRP Groups |
Gestión de grupos de redundancia de primer salto. |
FHRP Group Assignments |
Asociación de interfaces a grupos FHRP. |
Wireless LANs |
Inventario de redes inalámbricas. |
Nota
La disponibilidad de cada subsección y de sus acciones está condicionada por los permisos asignados al usuario.
Funcionamiento general
IPAM utiliza la información del Reino activo para construir y mantener un inventario de red estructurado.
La información puede incorporarse manualmente desde los formularios de configuración (Acción +Add) o mediante API.
Asimismo, WOCU-Monitoring contempla el registro de las direcciones IP de los Hosts monitorizados, asociándolas con sus dispositivos correspondientes.
Validación de los datos
Antes de aceptar las operaciones de creación o modificación, el sistema aplica las validaciones correspondientes a cada tipo de recurso.
Entre ellas se encuentran:
Comprobación de que las subredes hijas estén contenidas dentro del rango de su subred padre.
Control de solapamientos entre subredes pertenecientes al mismo contexto VRF.
Validación de que las direcciones IP pertenezcan al rango de su subred.
Comprobación del formato de identificadores como VLAN ID, Route Distinguisher (RD), ASN y Route Targets.
Los campos obligatorios y las reglas concretas de validación dependen del tipo de recurso y del formulario utilizado.
Actualización de la información
Las altas, modificaciones y eliminaciones aceptadas se reflejan en las tablas mediante una nueva consulta de los registros.
El inventario IPAM se exporta periódicamente al módulo de observabilidad. Por este motivo, las modificaciones pueden reflejarse en la gestión de IPAM antes de estar disponibles para los análisis de causa raíz.
Subsecciones del módulo IPAM
Subnets (Subredes)
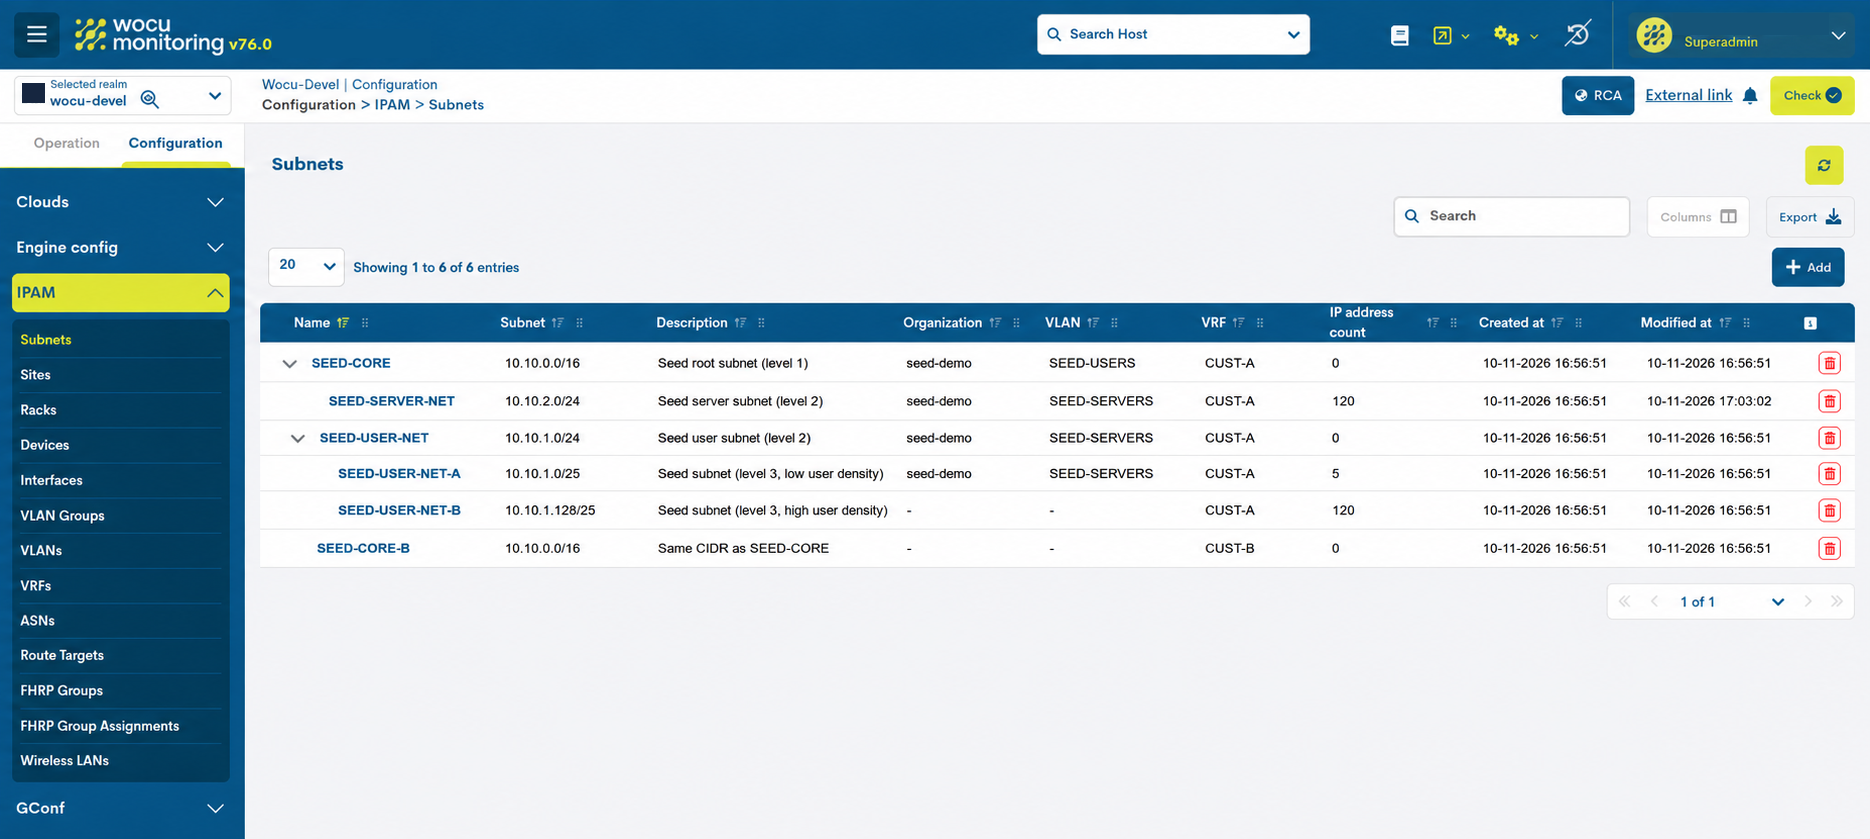
La subsección Subnets permite administrar las subredes IPv4 e IPv6 registradas en el Reino, organizando el espacio de direccionamiento y facilitando la consulta de las direcciones IP asociadas.
A diferencia del resto de subsecciones, las subredes pueden establecer relaciones jerárquicas entre sí.
Una subred puede actuar como subred padre y contener otras subredes de menor tamaño, siempre que sus rangos estén comprendidos dentro del espacio de direccionamiento correspondiente.
Información disponible
La tabla incluye los siguientes atributos:
Name: nombre identificativo de la subred.
Subnet: dirección de red y longitud del prefijo en notación CIDR.
Description: información descriptiva.
Organization: organización a la que pertenece.
VLAN: red VLAN asociada.
VRF: instancia de enrutamiento vinculada.
IP address count: número de direcciones IP registradas.
Created at / Modified at: fechas de creación y modificación.
Jerarquía de subredes
Las subredes pueden organizarse en una estructura de relaciones padre-hijo.
Cuando una subred contiene otras subredes, la tabla muestra un control de expansión que permite desplegar o contraer sus elementos descendientes.
Esta representación facilita la identificación de los bloques de direccionamiento y su distribución en segmentos más pequeños.
La jerarquía visible depende de los resultados cargados en la página actual. Si una subred padre no está incluida en esos resultados, una subred hija puede presentarse como raíz dentro de dicha página.
Detalle de una subred
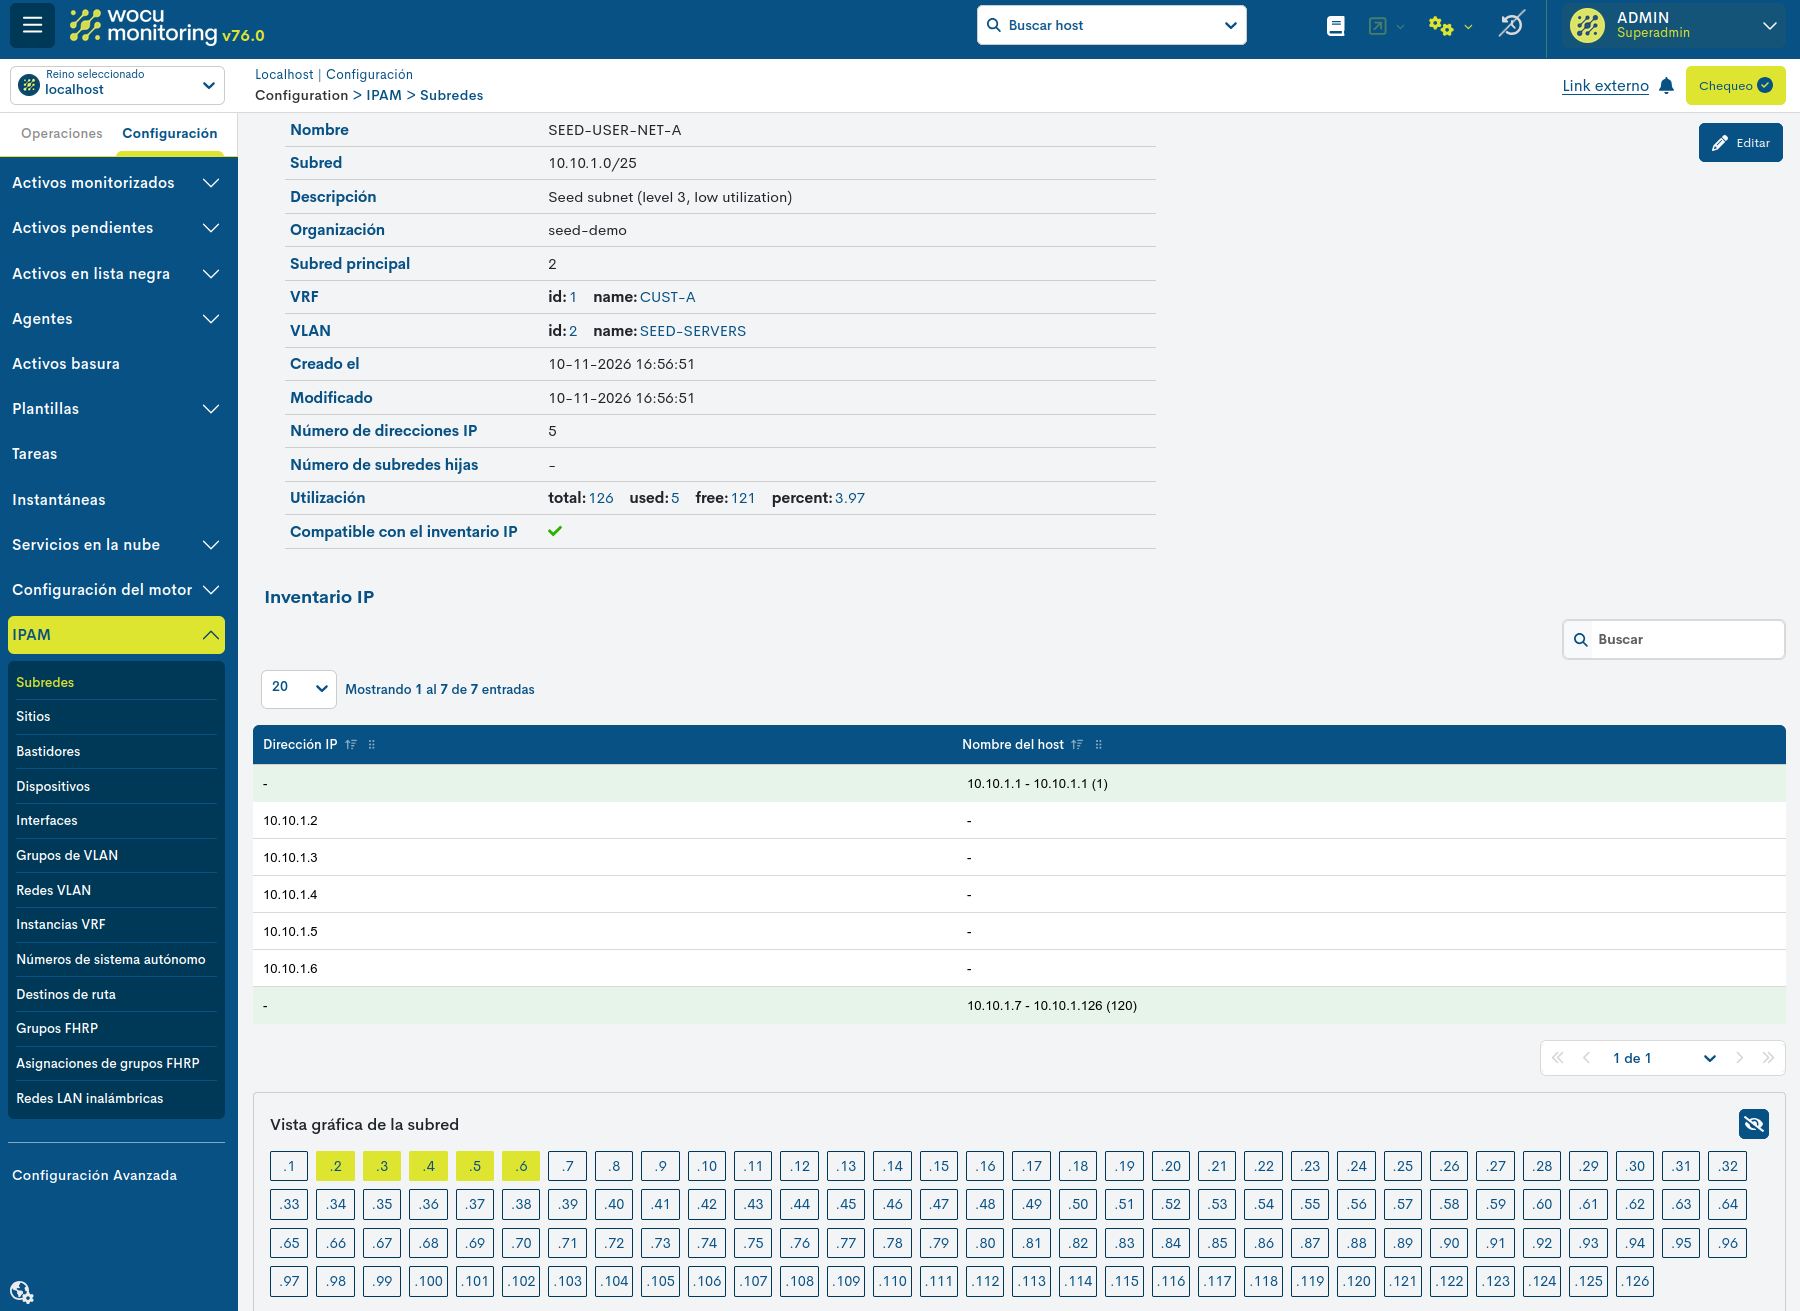
Al seleccionar una subred (desde la columna Name), se accede a una ficha con su información de configuración y las relaciones establecidas con otros recursos.
Inventario IP
Desde esta vista también es posible consultar el Inventario IP y, cuando la subred cumple las condiciones necesarias, acceder a su representación gráfica.
Este inventario permite conocer las direcciones registradas dentro de una subred y los rangos que permanecen libres.
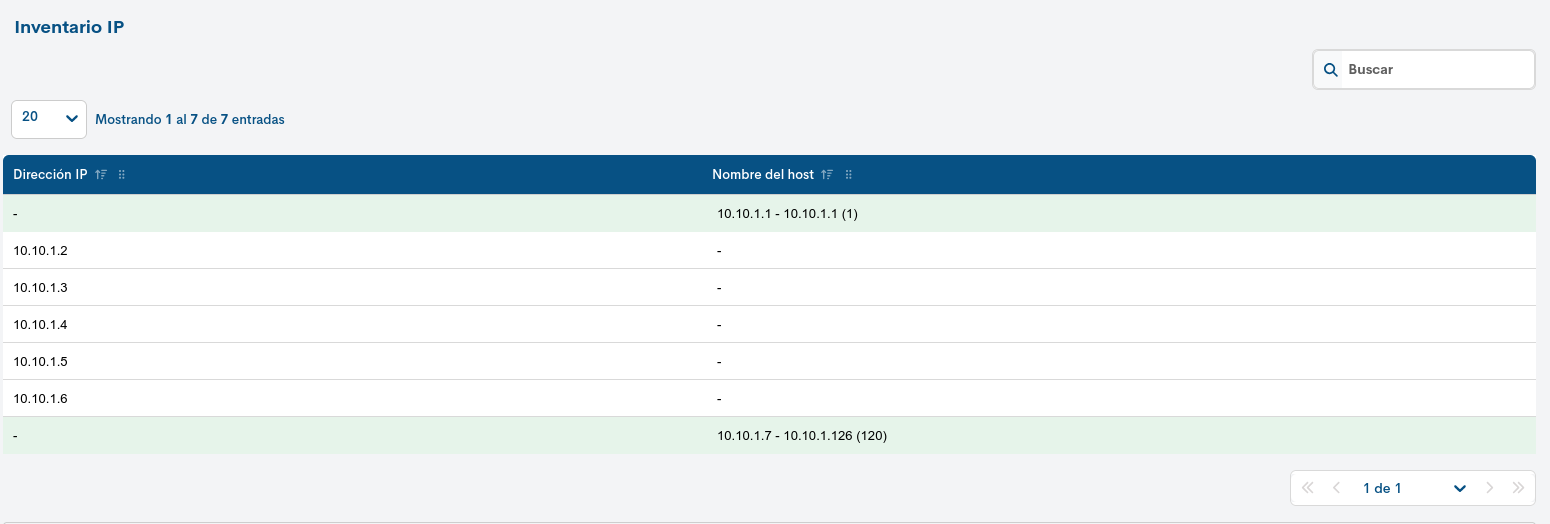
La información se presenta mediante una tabla que incluye:
Direcciones IP registradas.
Nombre DNS asociado, cuando exista.
Rangos de direcciones disponibles.
Tamaño de los rangos libres.
De esta forma, el usuario puede identificar las direcciones existentes y consultar el espacio disponible para nuevas asignaciones.
Las direcciones IP se administran desde la gestión de subredes, sin disponer de una subsección independiente en el menú IPAM.
Vista gráfica de la subred
La representación gráfica muestra una cuadrícula con las direcciones IP que forman parte de una subred compatible.
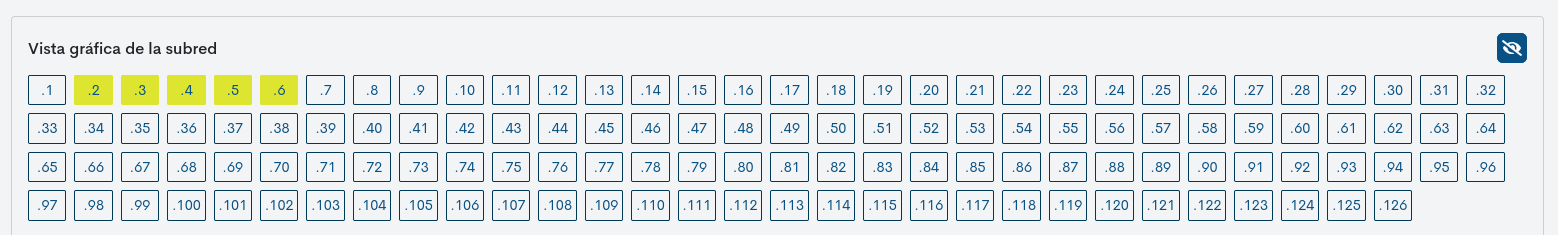
Cada celda representa una dirección y permite distinguir su estado en el inventario:
Occupied (Ocupada): dirección registrada en el inventario IPAM.
Free (Libre): dirección no registrada como ocupada según el inventario.
Al situar el cursor sobre una celda, se muestra la dirección IP completa y su estado.
La representación puede mostrarse u ocultarse mediante el control correspondiente.
Importante
El estado de ocupación procede de la información del inventario. No implica una comprobación activa de conectividad ni determina si el dispositivo asociado está disponible.
La representación gráfica está limitada a subredes IPv4 de hasta 254 direcciones. La consulta del Inventario IP está orientada igualmente a redes IPv4 con prefijos /24 o superiores.
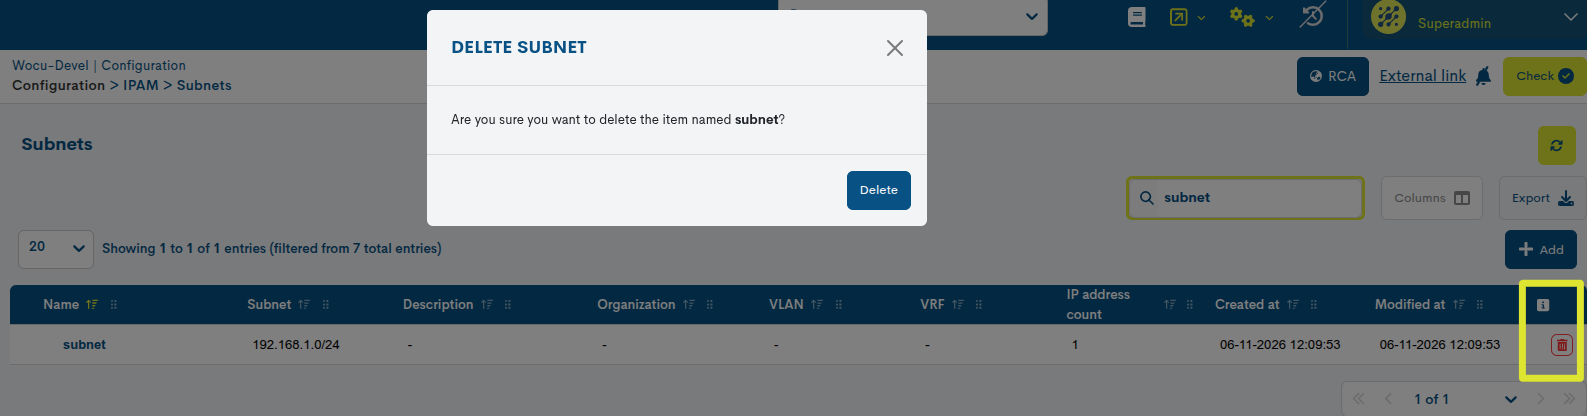
Eliminación de subredes
La eliminación de una subred tiene carácter recursivo y puede afectar también a sus subredes descendientes y a las direcciones IP contenidas en ellas.
Antes de confirmar esta operación, es necesario revisar las relaciones de dependencia del registro, ya que la confirmación actual no detalla todos los elementos afectados.
Sites (Ubicaciones)
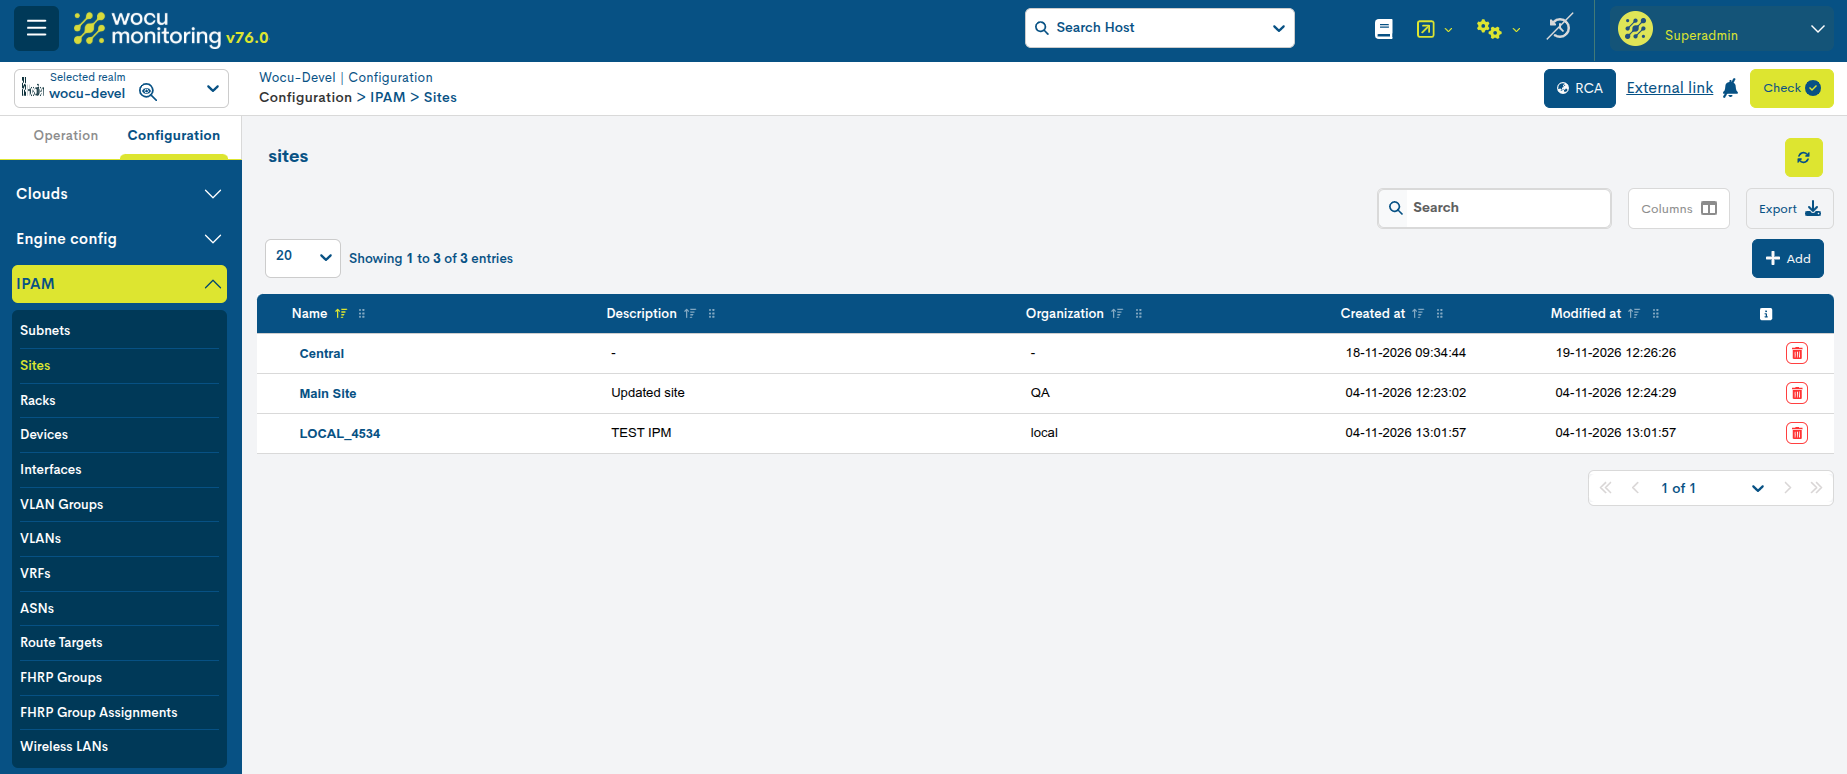
La subsección Sites permite registrar y administrar las ubicaciones físicas donde se encuentra desplegada la infraestructura de red.
Un Site puede representar un centro de datos, una oficina, una sede corporativa o cualquier otra localización que agrupe recursos tecnológicos.
Su utilización facilita la organización física de la infraestructura y la asociación de racks y dispositivos con una ubicación determinada.
Información disponible:
Name: nombre de la ubicación.
Description: descripción del emplazamiento.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
Racks (Bastidores)
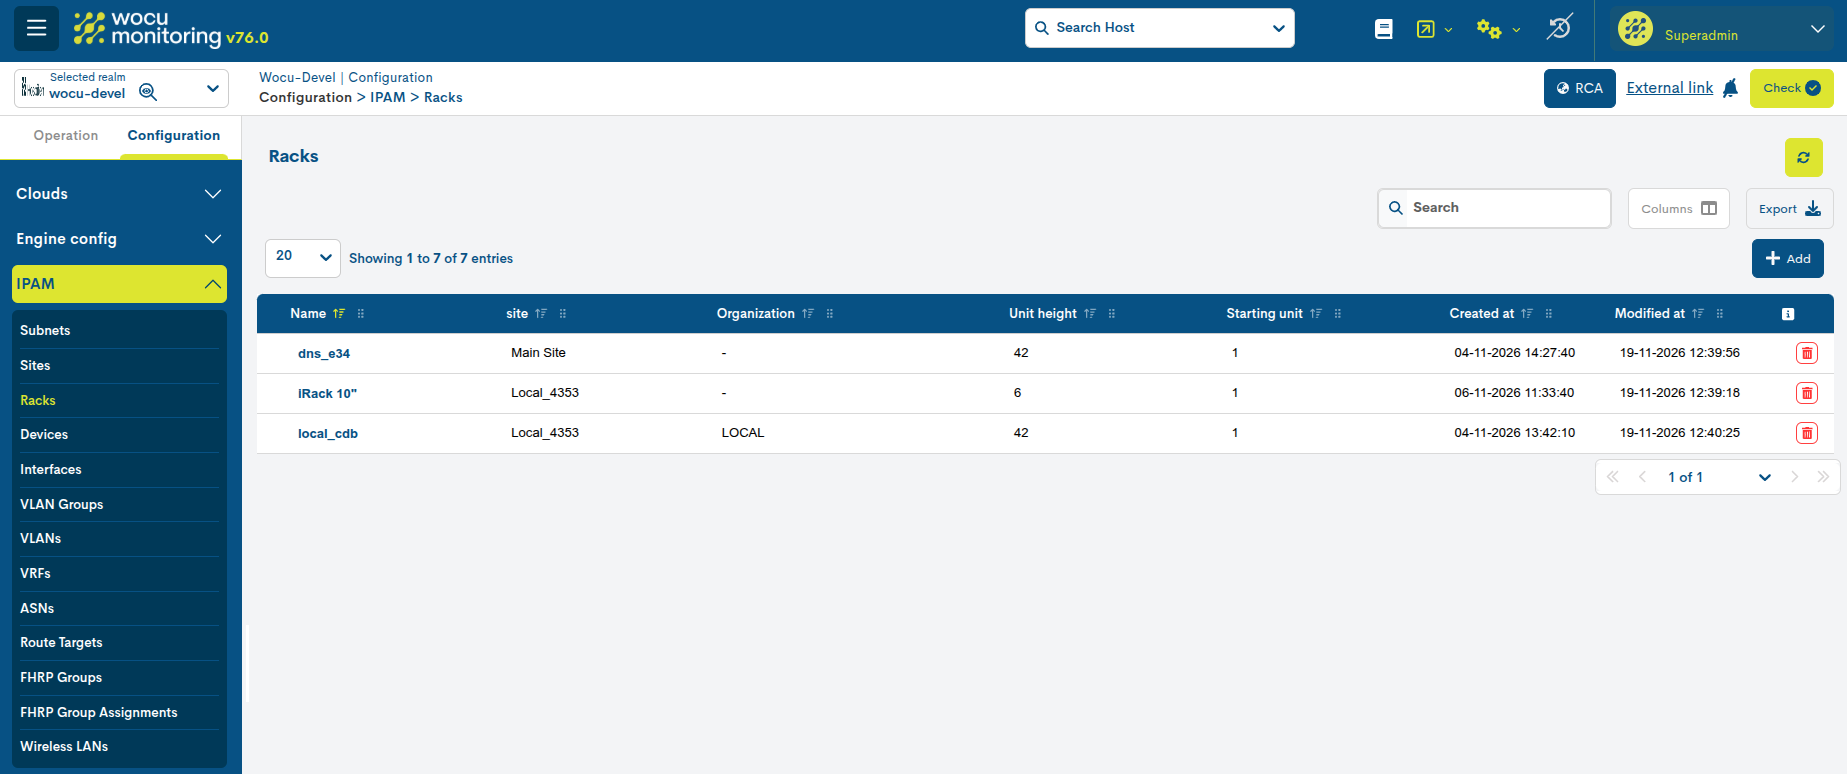
La subsección Racks permite registrar los bastidores destinados al alojamiento físico de los dispositivos de red.
Cada Rack puede asociarse a un Site y dispone de información sobre su capacidad y la numeración de las unidades que lo componen.
Este inventario permite documentar la distribución física de los equipos y localizar los dispositivos instalados en una ubicación concreta.
Información disponible:
Name: nombre identificativo del Rack.
Site: ubicación física a la que pertenece.
Organization: organización asociada.
Unit height: altura o capacidad expresada en unidades de rack (U).
Starting unit: número de la unidad inicial.
Created at / Modified at: fechas de creación y modificación.
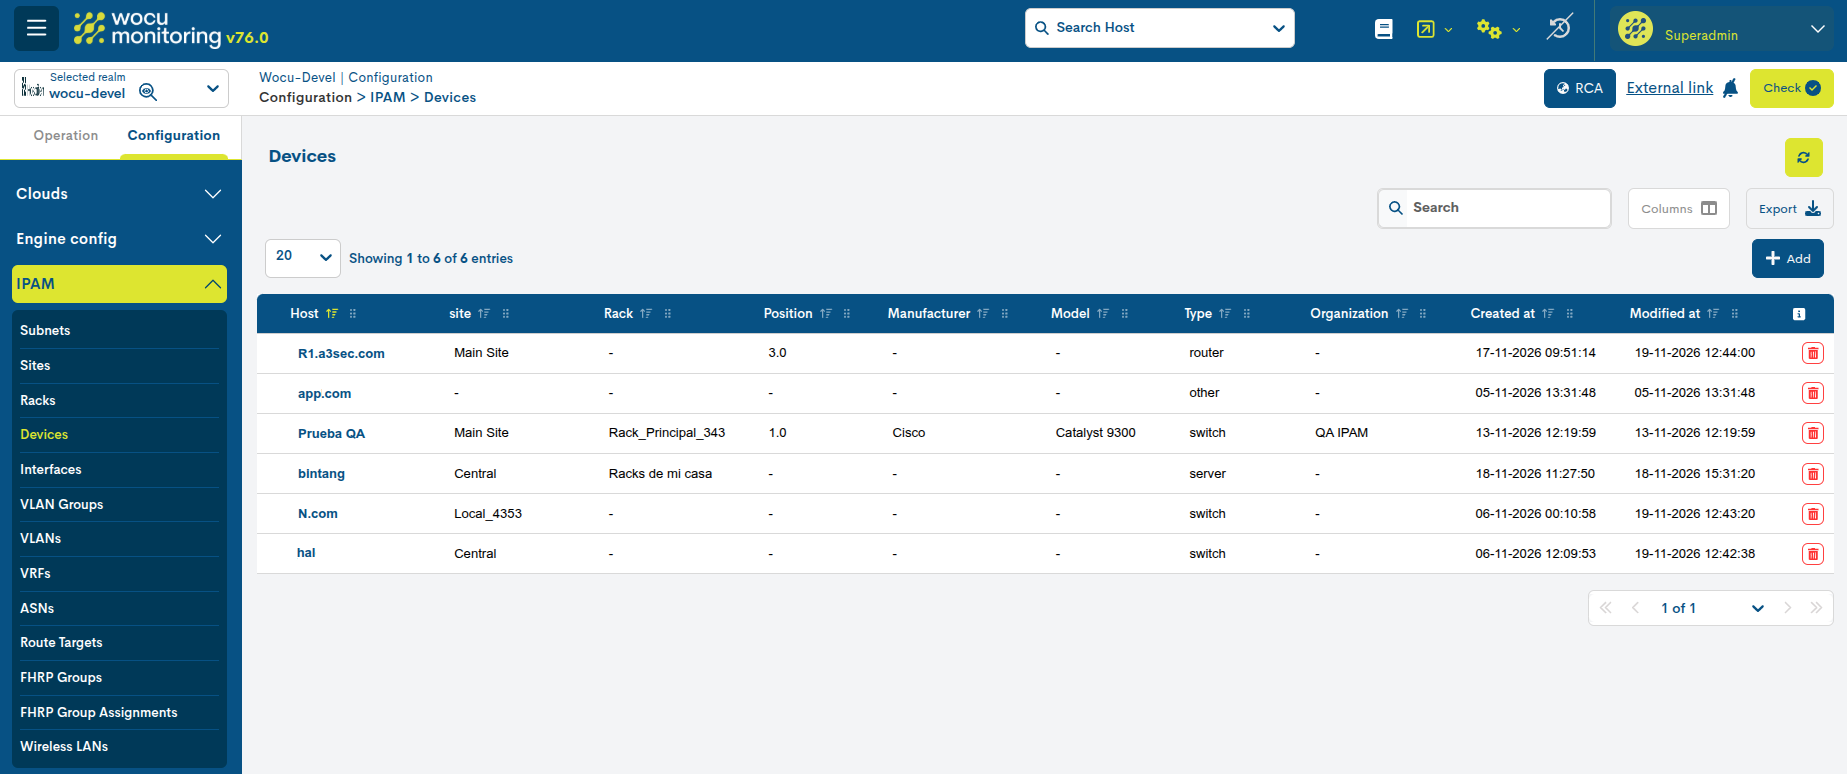
Devices (Dispositivos)
La subsección Devices permite consultar y administrar la información de inventario de los dispositivos de red asociados a los Hosts monitorizados.
Su finalidad es complementar la identificación de los equipos con información sobre sus características y su ubicación física.
Información disponible:
Host: Host de WOCU-Monitoring asociado al dispositivo.
Site: ubicación física del equipo.
Rack: bastidor al que pertenece.
Position: posición ocupada dentro del bastidor.
Manufacturer: fabricante del dispositivo.
Model: modelo del equipo.
Type: tipo de dispositivo.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
La asociación de estos atributos facilita la localización de los equipos y aporta contexto físico al inventario de monitorización.
Interfaces
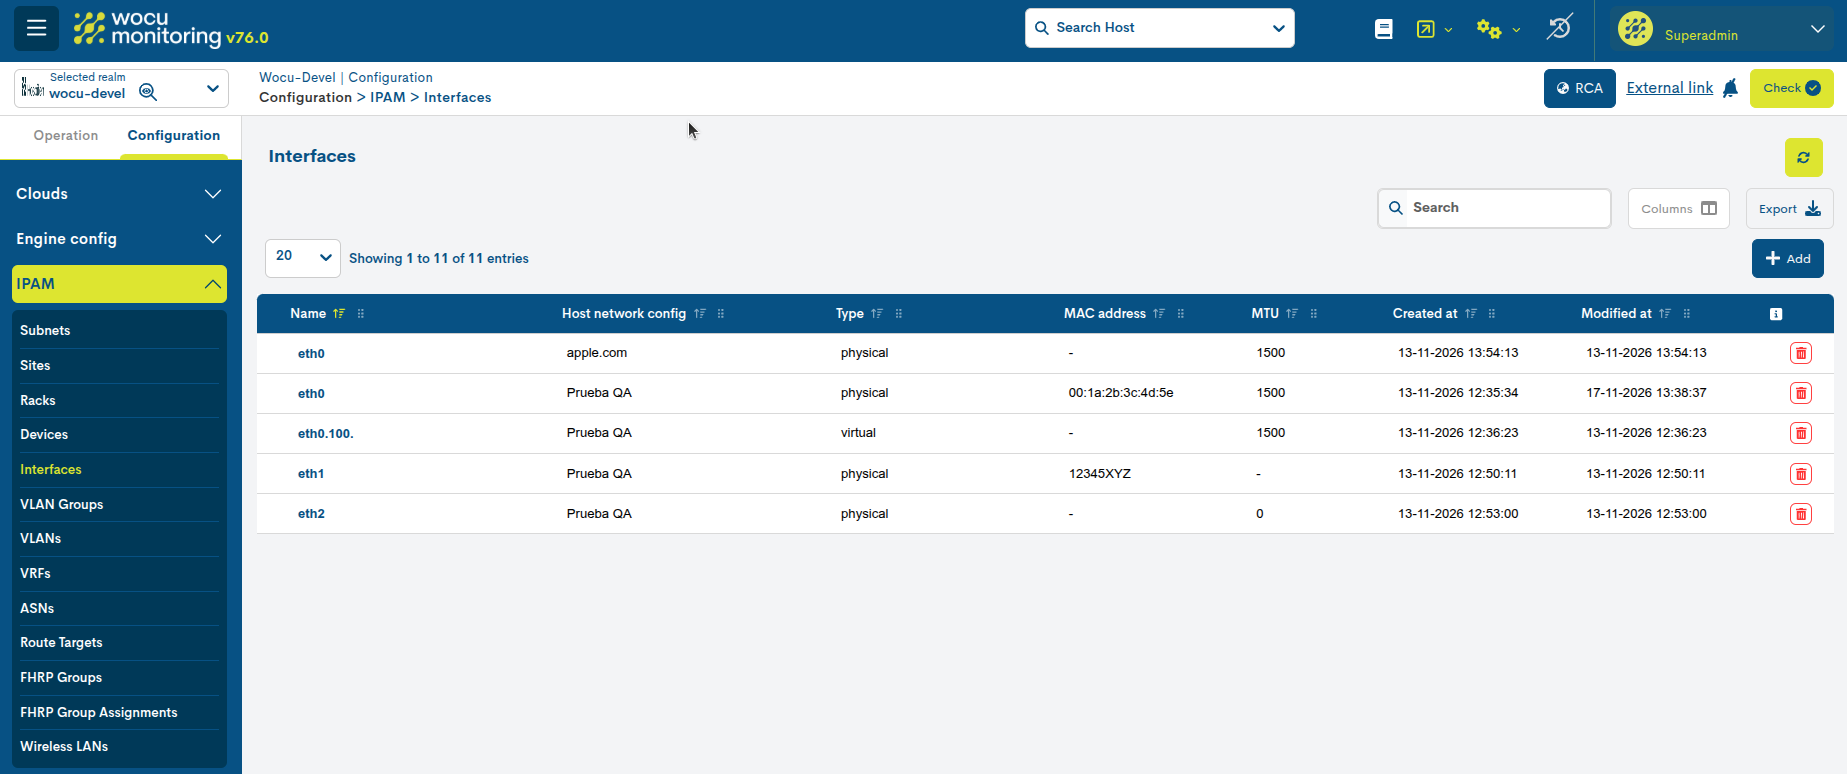
La subsección Interfaces permite administrar las interfaces físicas y lógicas de los dispositivos de red.
Las interfaces representan puntos de conexión o comunicación y pueden estar relacionadas con direcciones IP y otros recursos de configuración.
Información disponible:
Name: nombre de la interfaz.
Host network config: configuración de red del Host con la que está asociada.
Type: tipo de interfaz, física o virtual.
MAC address: dirección física de la interfaz, cuando corresponda.
MTU: tamaño máximo de la unidad de transmisión (Maximum Transmission Unit).
Created at / Modified at: fechas de creación y modificación.
VLAN Groups (Grupos de VLAN)
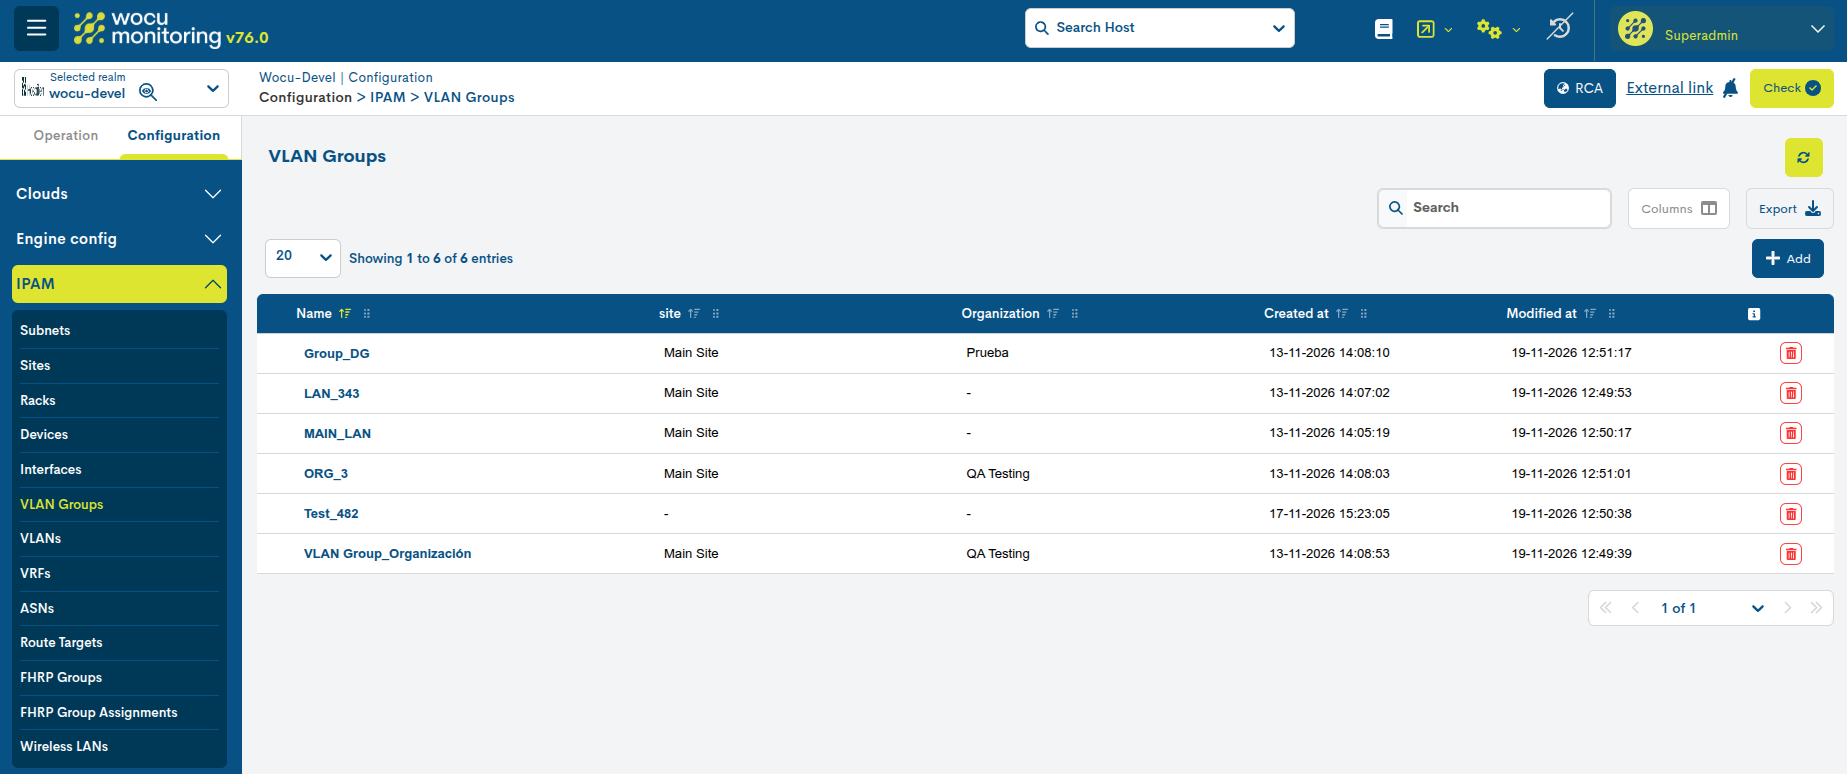
La subsección VLAN Groups permite organizar distintas VLANs mediante agrupaciones lógicas.
Estos grupos facilitan la clasificación de los segmentos de red y su asociación con una ubicación o una organización.
Información disponible:
Name: nombre del grupo de VLAN.
Site: ubicación asociada.
Organization: organización a la que pertenece.
Created at / Modified at: fechas de creación y modificación.
VLANs (Redes locales virtuales)
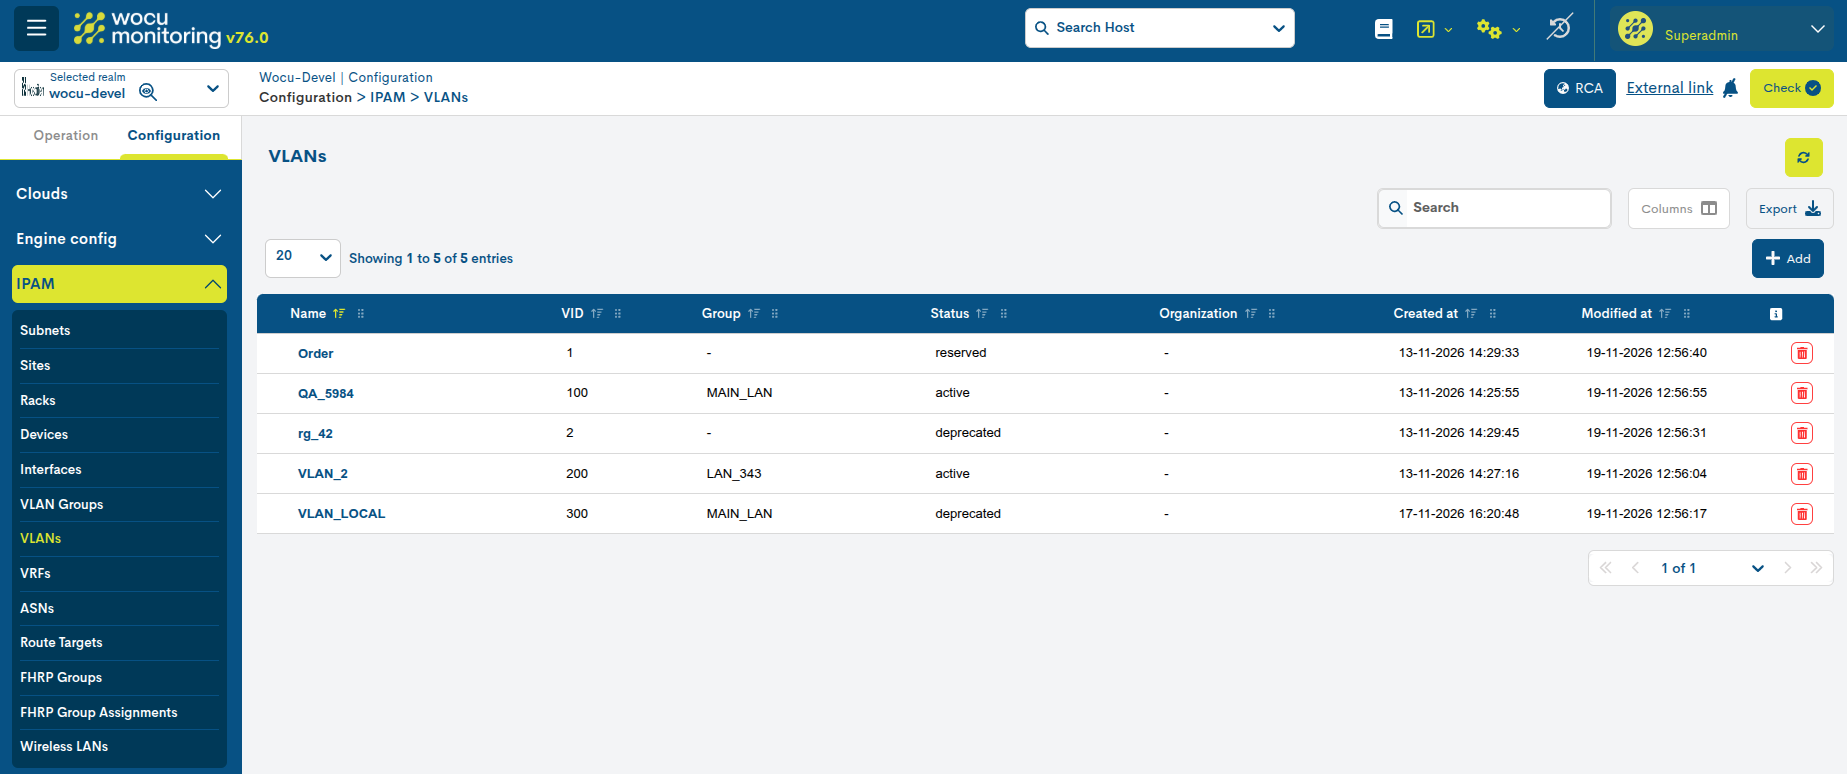
La subsección VLANs permite registrar y administrar las redes locales virtuales utilizadas para segmentar lógicamente la infraestructura.
Cada VLAN se identifica mediante un número VID (VLAN Identifier) y puede asociarse con un grupo de VLANs.
Esta organización facilita la documentación de los segmentos de nivel 2 y su relación con otros recursos de red.
Información disponible:
Name: nombre identificativo de la VLAN.
VID: identificador numérico de la VLAN.
Group: grupo de VLANs al que pertenece.
Status: estado administrativo registrado para la VLAN.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
Los estados contemplados son:
Active: VLAN registrada como activa.
Reserved: VLAN reservada.
Deprecated: VLAN marcada como obsoleta o en desuso.
Estos valores describen su clasificación administrativa dentro del inventario.
VRFs (Virtual Routing and Forwarding)
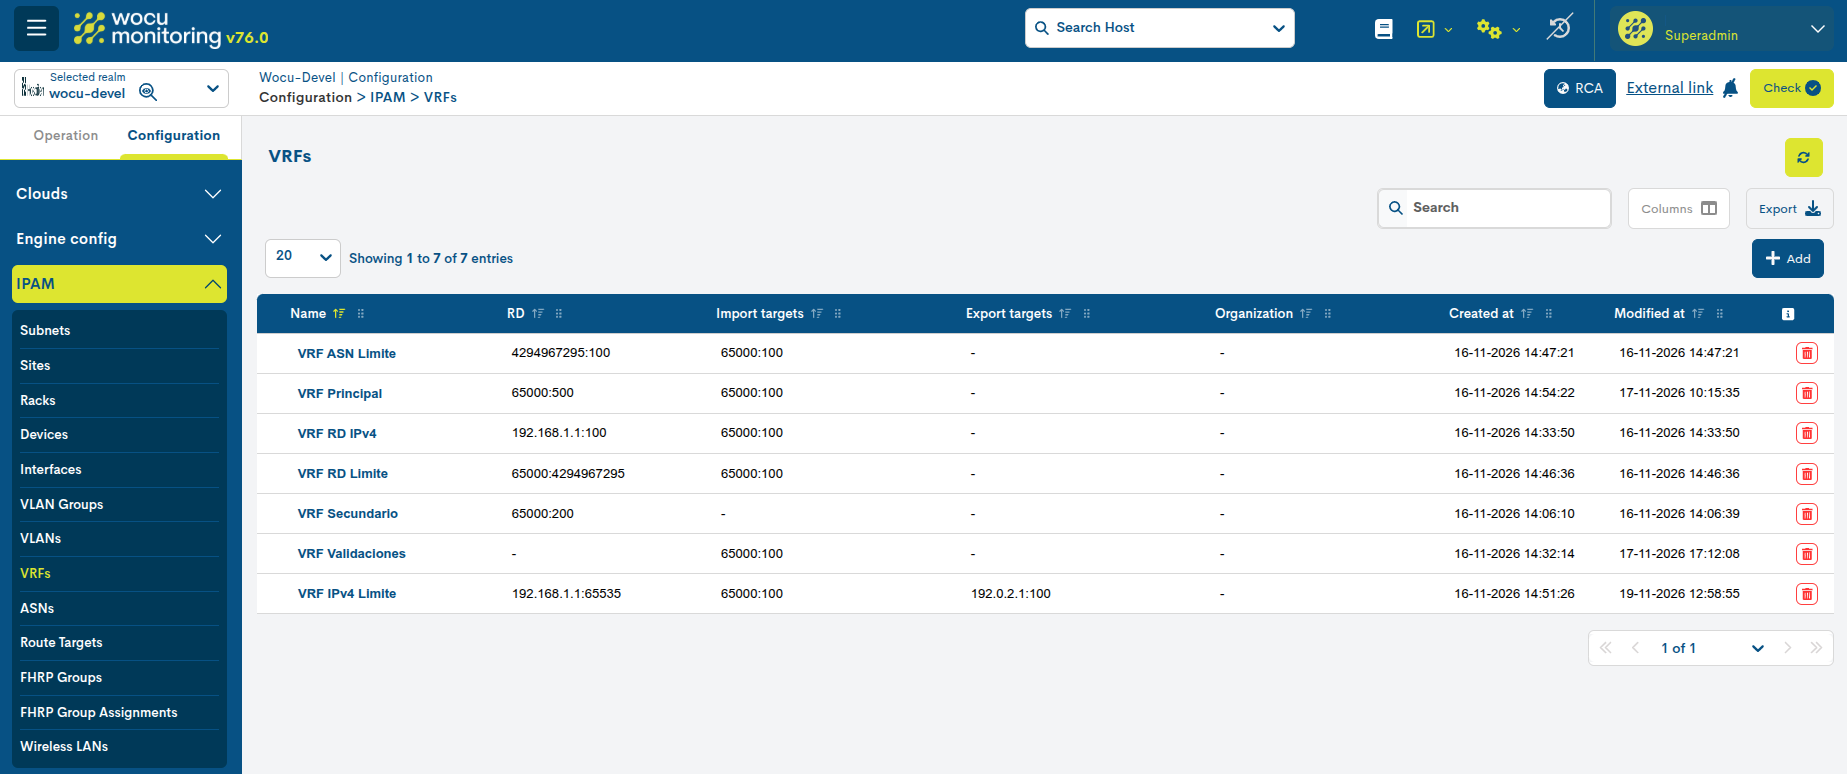
La subsección VRFs permite administrar instancias de enrutamiento independientes.
Una VRF mantiene un contexto de enrutamiento separado, permitiendo que distintas redes utilicen espacios de direccionamiento coincidentes sin compartir necesariamente sus tablas de rutas.
Este recurso resulta especialmente útil en infraestructuras con segmentación de clientes, servicios o entornos de red.
Información disponible:
Name: nombre identificativo de la VRF.
RD (Route Distinguisher): identificador que permite distinguir rutas pertenecientes a diferentes VRFs.
Import targets: Route Targets utilizados para identificar las rutas que pueden importarse.
Export targets: Route Targets asociados a la exportación de rutas.
Organization: organización vinculada.
Created at / Modified at: fechas de creación y modificación.
Los campos de importación y exportación permiten documentar las relaciones de intercambio de rutas entre diferentes contextos de enrutamiento.
ASNs (Autonomous System Numbers)
La subsección ASNs permite registrar números de sistema autónomo utilizados en la infraestructura de red.
Un ASN identifica un sistema autónomo, entendido como un conjunto de redes administradas bajo una política común de enrutamiento.
Estos identificadores se utilizan principalmente en entornos que emplean el protocolo BGP (Border Gateway Protocol).
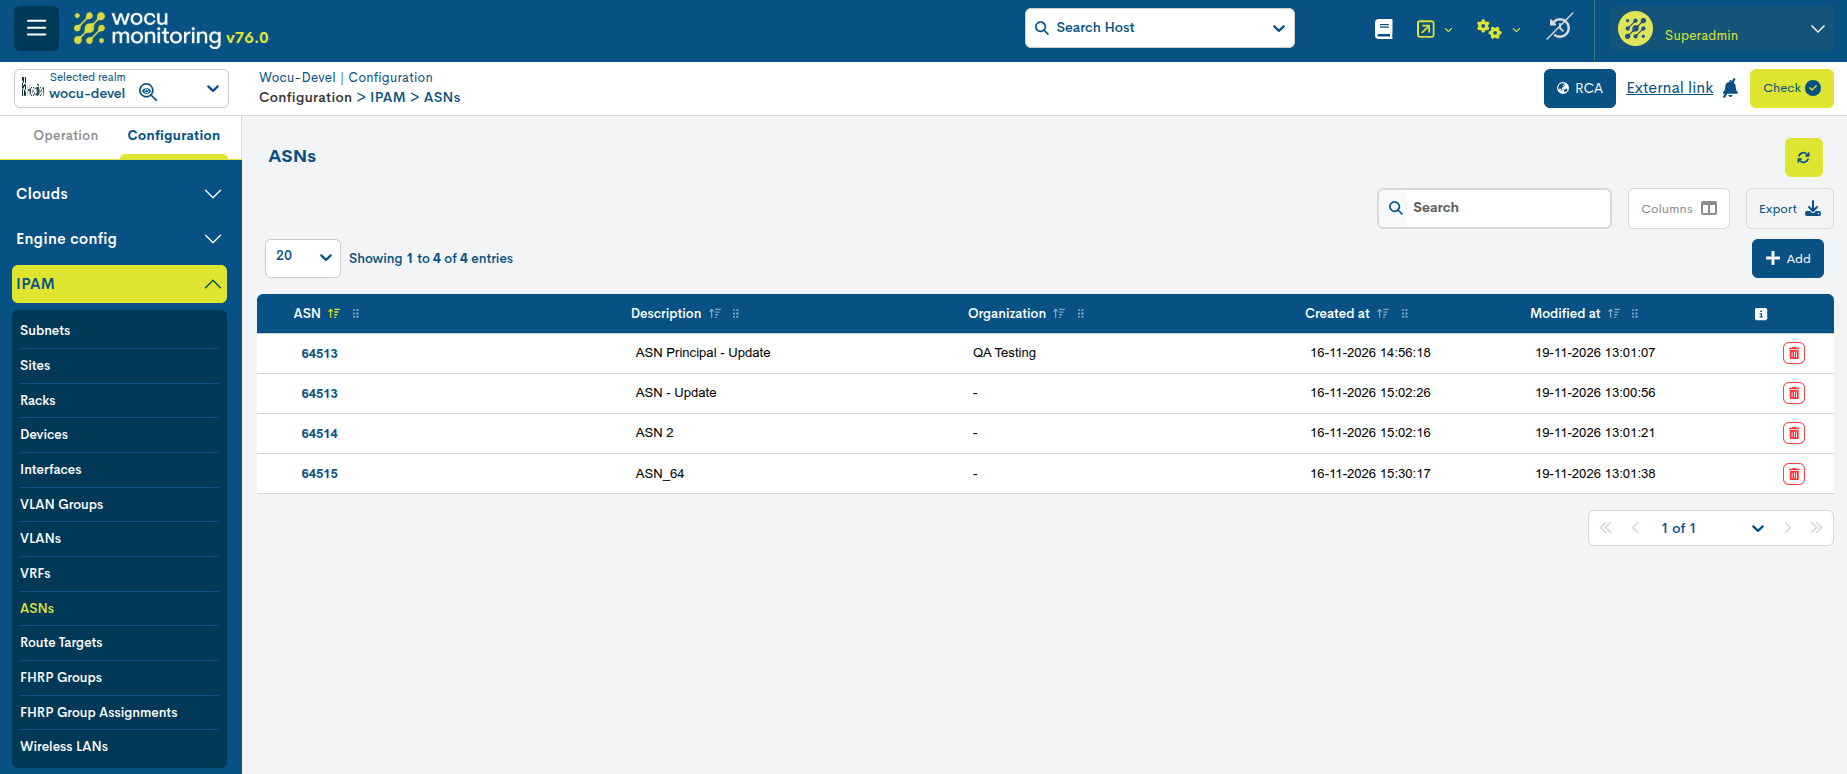
Información disponible:
ASN: número de sistema autónomo.
Description: descripción del registro.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
Route Targets
La subsección Route Targets permite registrar los identificadores utilizados para controlar el intercambio de rutas entre VRFs.
Los Route Targets permiten definir qué rutas pueden importarse o exportarse entre diferentes instancias de enrutamiento.
Se utilizan especialmente en arquitecturas basadas en MPLS VPN.
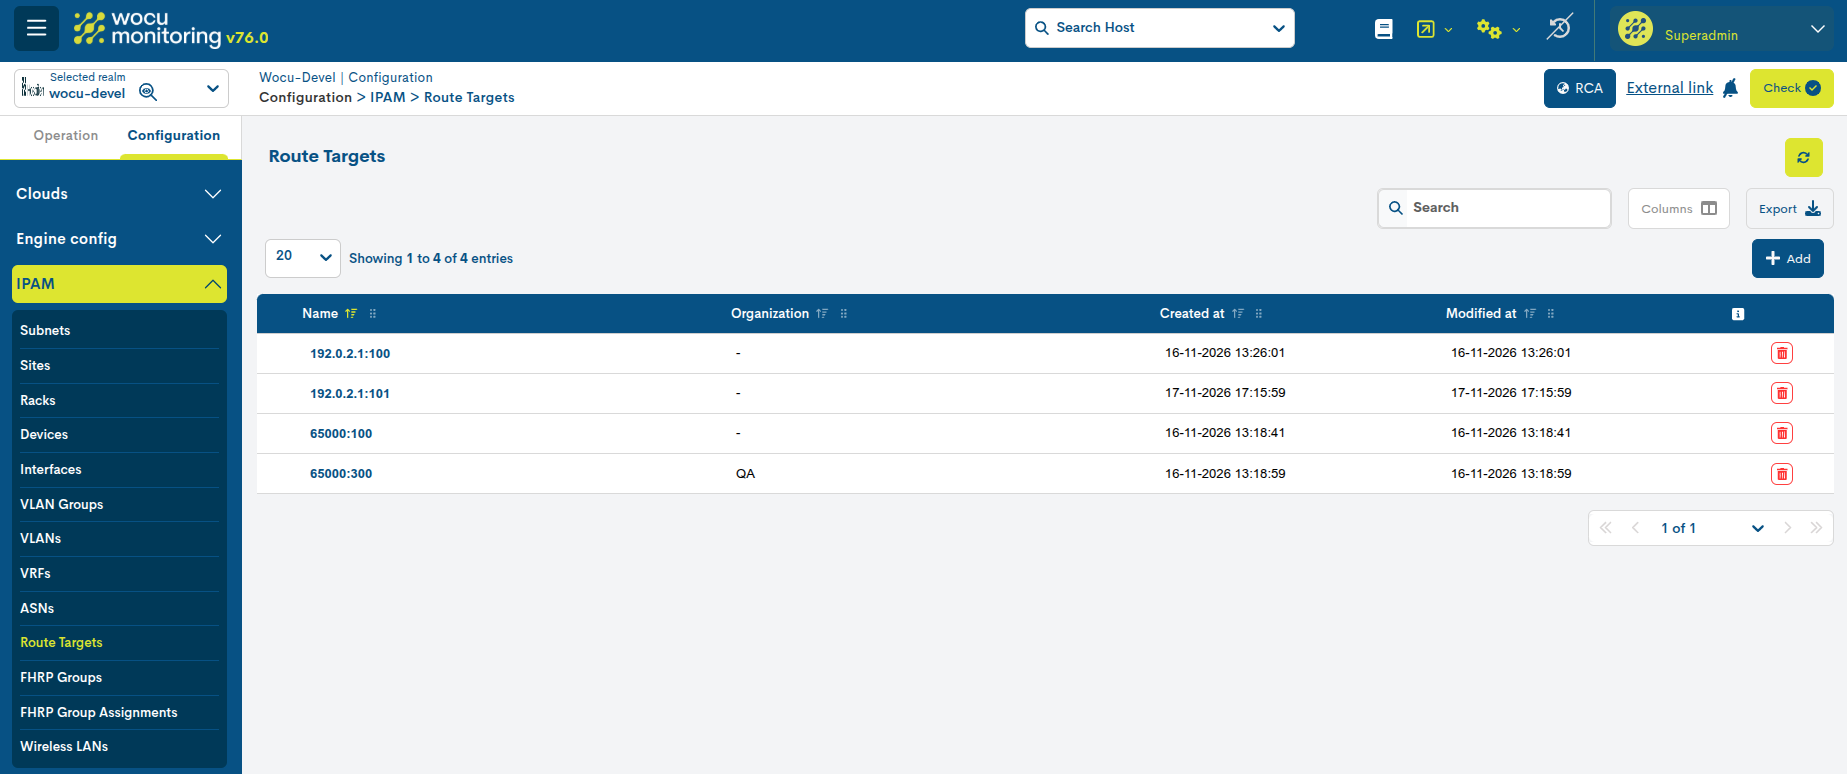
Información disponible:
Name: identificador del Route Target.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
Estos registros pueden asociarse a las VRFs mediante sus respectivos campos de importación y exportación.
FHRP Groups (Grupos de redundancia de primer salto)
La subsección FHRP Groups permite registrar y administrar grupos de redundancia de primer salto.
FHRP (First Hop Redundancy Protocol) engloba protocolos que proporcionan redundancia a la puerta de enlace utilizada por los equipos de una red.
Entre los protocolos contemplados se encuentran VRRP y HSRP.
Su finalidad es permitir que varios dispositivos participen en un mecanismo de respaldo de la puerta de enlace, evitando que la indisponibilidad de un único router interrumpa necesariamente la conectividad.
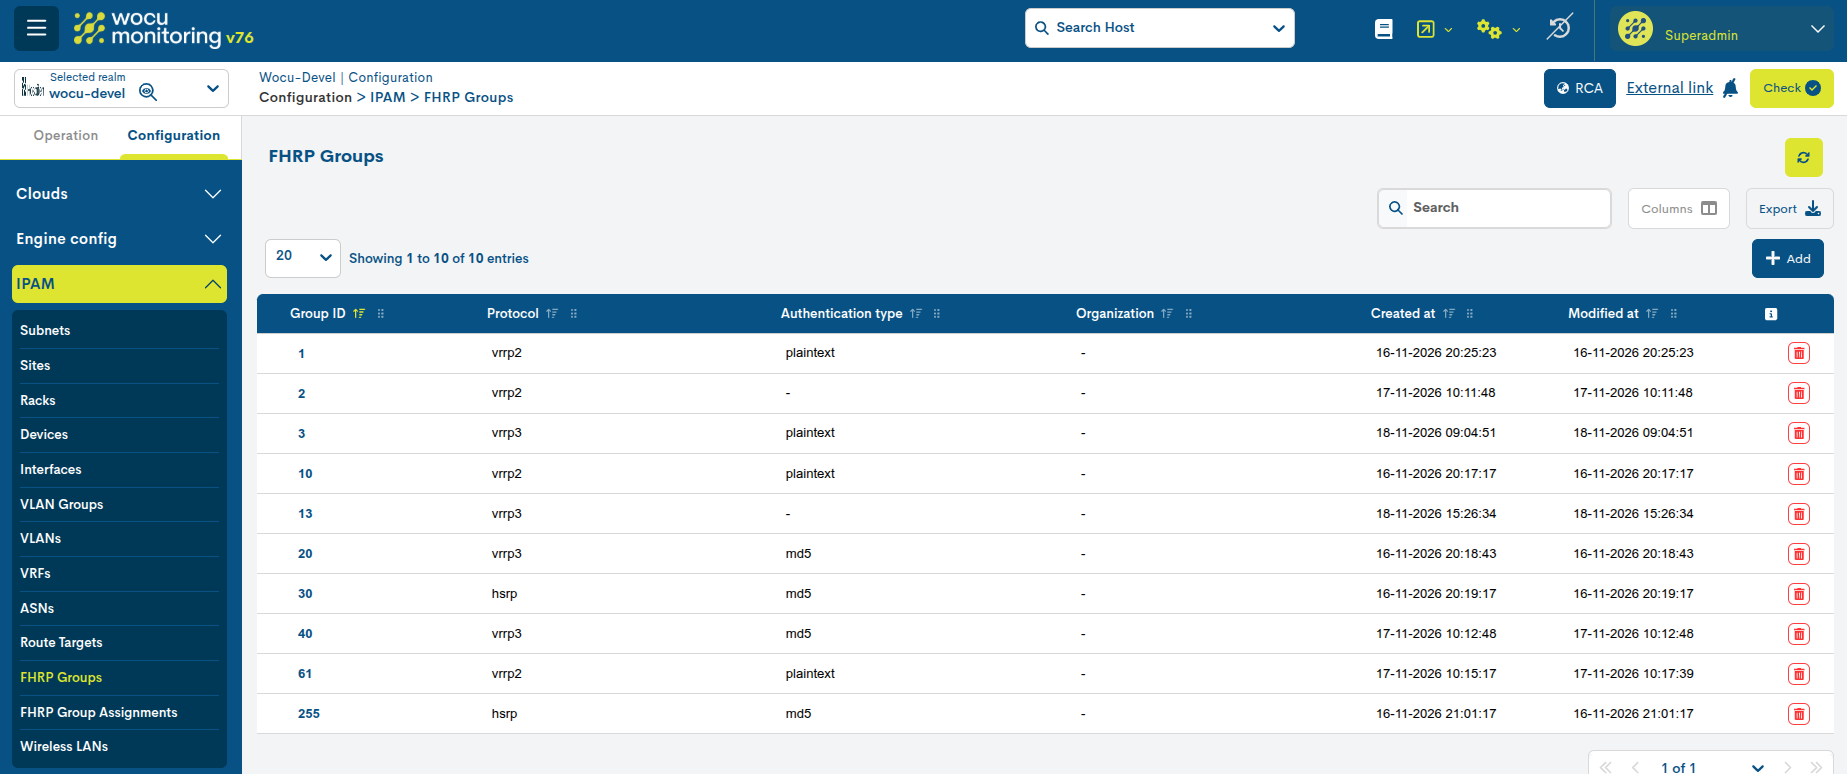
Información disponible:
Group ID: identificador del grupo.
Protocol: protocolo de redundancia utilizado.
Authentication type: mecanismo de autenticación configurado.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
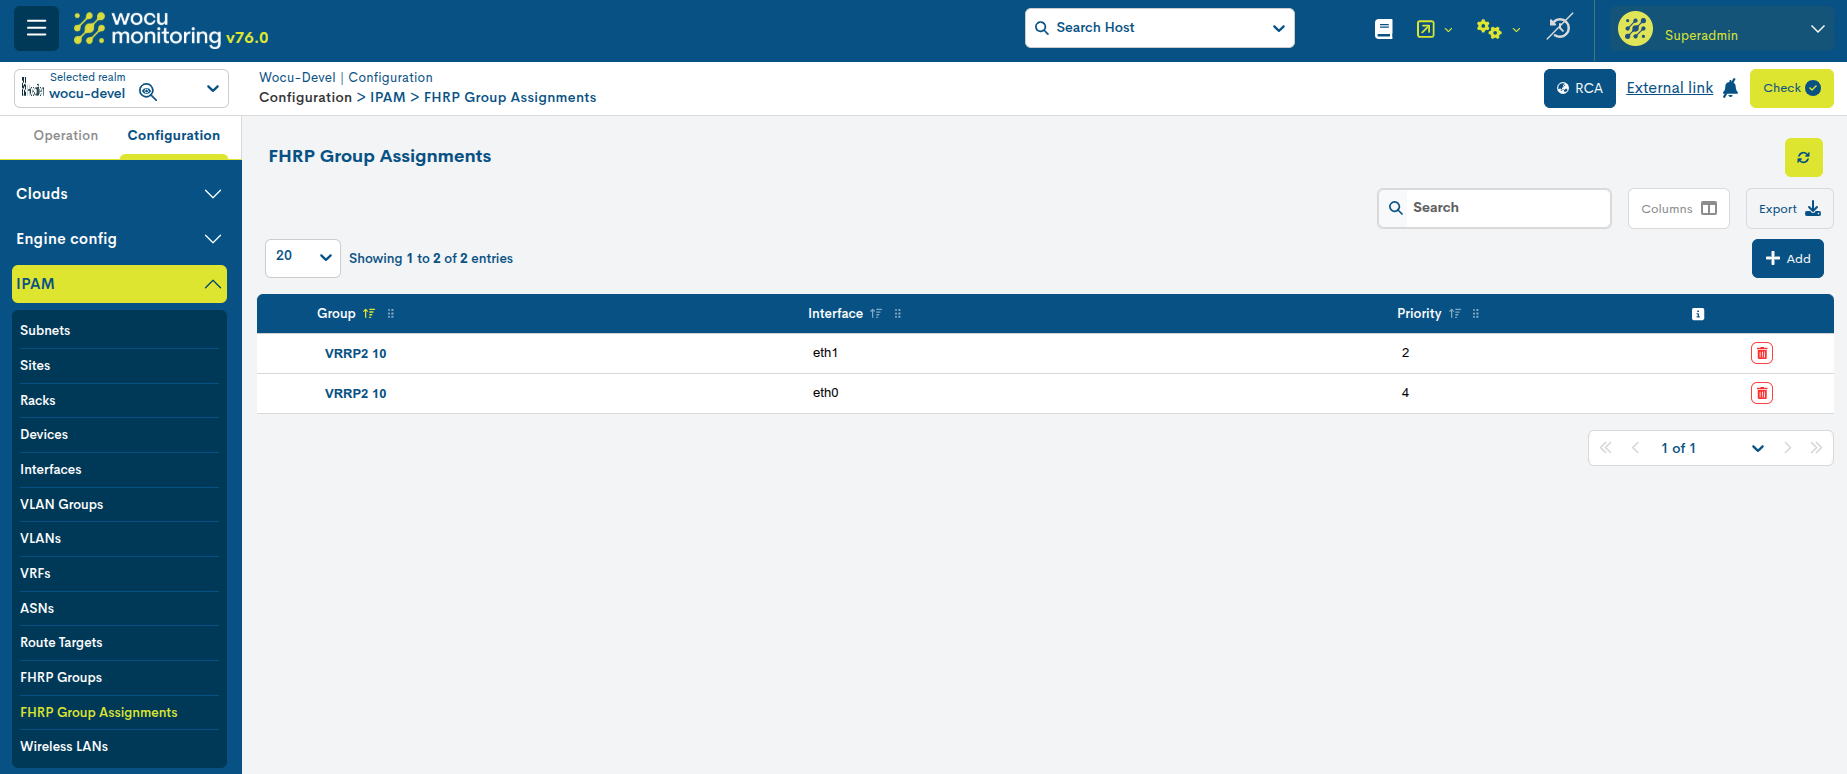
FHRP Group Assignments
La subsección FHRP Group Assignments permite asociar interfaces de red con grupos FHRP previamente definidos.
Estas asignaciones documentan qué interfaces participan en un grupo de redundancia y su prioridad configurada.
Información disponible:
Group: grupo FHRP al que pertenece la asignación.
Interface: interfaz vinculada.
Priority: prioridad asignada a la interfaz.
Esta información permite identificar los participantes de los grupos FHRP y consultar la prioridad que tienen configurada.
Wireless LANs (Redes inalámbricas)
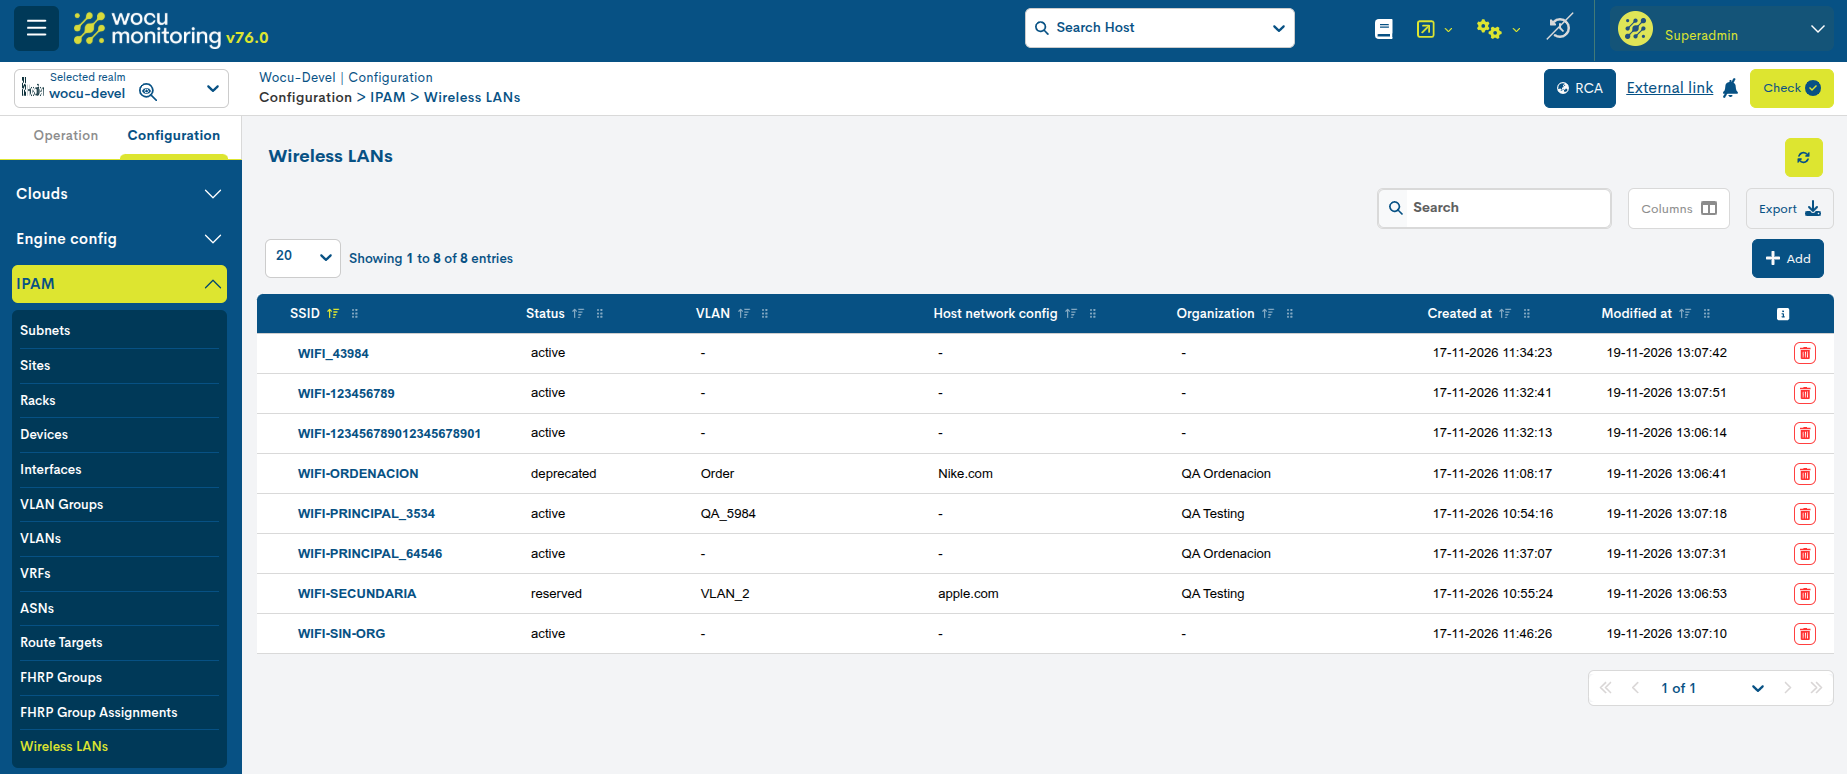
La subsección Wireless LANs permite administrar el inventario de redes locales inalámbricas.
Cada red se identifica mediante un SSID (Service Set Identifier) y puede vincularse con una VLAN, una configuración de red de Host y una organización.
Información disponible:
SSID: identificador de la red inalámbrica.
Status: estado administrativo de la red.
VLAN: red VLAN asociada.
Host network config: configuración de red del Host vinculada.
Organization: organización asociada.
Created at / Modified at: fechas de creación y modificación.
Este inventario facilita la documentación de las redes WiFi y su relación con otros elementos de segmentación de red.
Relación con Observabilidad
La integración del inventario IPAM con el sistema de Observabilidad de WOCU-Monitoring proporciona información adicional sobre la infraestructura gestionada.
Los datos de direccionamiento, segmentación, dispositivos y relaciones de red permiten contextualizar las incidencias detectadas durante la monitorización.
En particular, esta información puede utilizarse para enriquecer los análisis de causa raíz o Root Cause Analysis (RCA).
Por ejemplo, conocer la subred a la que pertenece un dispositivo, su contexto VRF y las interfaces asociadas puede ayudar a interpretar las dependencias existentes y orientar la investigación de un problema de conectividad.
La información de IPAM se exporta periódicamente al sistema de Observabilidad, por lo que la disponibilidad de los cambios en los análisis puede estar sujeta a un desfase respecto al inventario operativo.
Permisos de acceso
La disponibilidad del módulo y de sus acciones está controlada por el sistema de permisos de WOCU-Monitoring (UI ACL).
Cada usuario puede disponer de diferentes permisos para consultar, crear, modificar o eliminar recursos.
Los permisos condicionan:
La visibilidad de las subsecciones de IPAM.
El acceso a las fichas de detalle.
La disponibilidad de los formularios de creación y edición.
La ejecución de operaciones de eliminación.
La consulta del inventario de direcciones IP.
Permiso específico del Inventario IP
El acceso al Inventario IP de una subred requiere el permiso adicional Read IP inventory.
Cuando el usuario no dispone de esta autorización, la ficha de la subred muestra un aviso de permisos insuficientes en lugar de la información del inventario.
Consideraciones y limitaciones
Antes de utilizar IPAM, deben tenerse en cuenta las siguientes condiciones:
Independencia de los Reinos
Cada Reino mantiene su propio inventario. No existe una vista agregada de IPAM que reúna automáticamente la información de todos los Reinos.
Dependencia del servicio de configuración
Para consultar y administrar los recursos, es necesario que esté disponible el servicio de la Herramienta de importación asociado al Reino.
Gestión de direcciones IP
Las direcciones IP se gestionan desde las subredes. No existe una entrada independiente en el menú para administrar este tipo de registros.
Limitaciones del Inventario IP
La consulta detallada del inventario está orientada a subredes IPv4 /24 o más pequeñas.
El servicio puede rechazar la consulta de inventario de redes IPv6 o de subredes IPv4 más grandes. Estas restricciones no impiden, por sí mismas, registrar subredes de esos tipos en IPAM.
Limitaciones de la vista gráfica
La representación en cuadrícula solo está disponible para redes IPv4 de hasta 254 direcciones.
Visualización de la jerarquía
Las relaciones jerárquicas entre subredes se construyen a partir de los registros cargados en la página actual. En determinadas búsquedas o páginas, una subred hija puede aparecer sin su correspondiente padre.
Eliminación de subredes
El borrado puede incluir subredes descendientes y direcciones asociadas. La confirmación actual no presenta un desglose de todos los elementos afectados.
Actualización de observabilidad
La sincronización del inventario con observabilidad es periódica. Los cambios realizados en IPAM pueden no estar disponibles inmediatamente en los análisis RCA.